
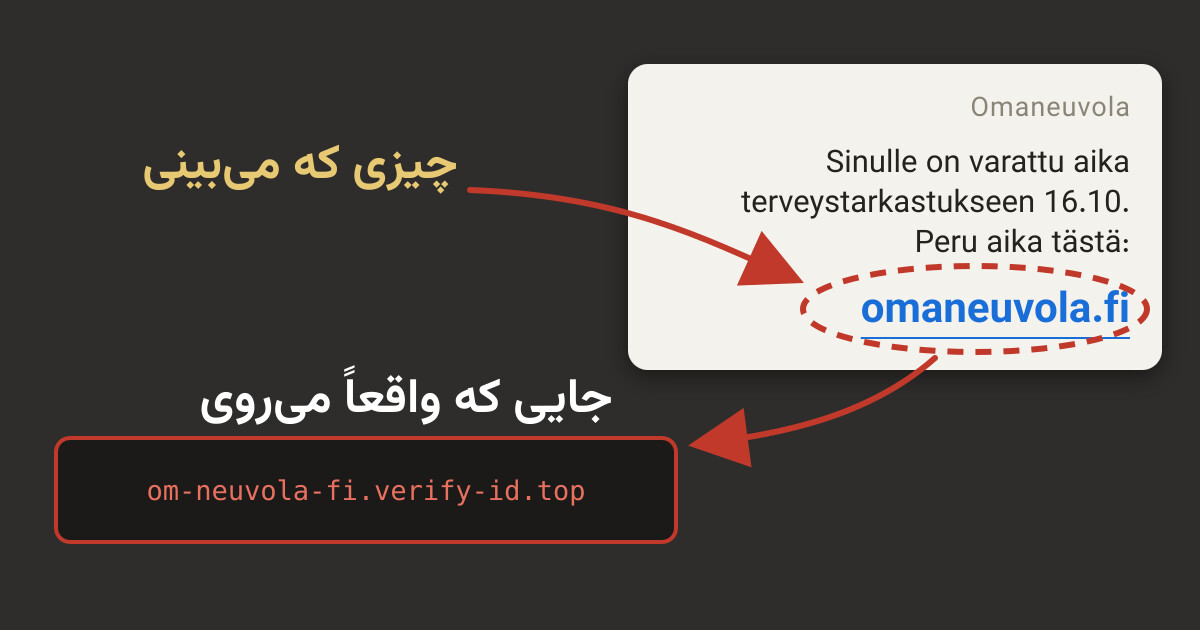
در فنلاند پیامهای کلاهبرداری در گردش است که از آدرسهای fi.ی باورپذیر ولی ناموجود استفاده میکنند؛ مثل omaneuvola.fi.
مرکز امنیت سایبری (Kyberturvallisuuskeskus)، زیرمجموعهٔ ادارهٔ حملونقل و ارتباطات Traficom، دربارهٔ دو کلاهبرداری دیگر هم هشدار داده است: یکی به نام MobilePay و یکی به نام سرویس سلامت Kanta.
آدرسی که اصلاً وجود ندارد
همین حالا کلاهبرداریهایی با نام omaneuvola فراوان پخش میشود. در پیام ادعا میشود که برای مشتری نوبت معاینهٔ سلامت رزرو شده و اگر آن را لغو نکند، هزینهاش از او گرفته میشود.
آدرس، فریبندهقدر عادی بهنظر میرسد. «Omaneuvola» اسم سرویسی باورپذیر است و در پیام هم لینکی با همین نام دیده میشود. ولی چنین دامنهای اصلاً وجود ندارد، و باز کردن آن لینک شما را به جای کاملاً دیگری میبرد.
همین ترفند دامنهٔ ناموجود در یک «درخواست امضای سند» به نام یک بانک، و در پیام جعلی «نوبت دندانپزشکی» هم دیده شده است.
چرا این ترفند کار میکند
چیزی که در متن پیام بهعنوان لینک نوشته میشود، لازم نیست همان جایی باشد که لینک به آن میرود. متن لینک فقط یک برچسب است. برای همین یک پیام میتواند omaneuvola.fi را نشان بدهد و شما را به سروری در آنسوی دنیا ببرد.
آدرس واقعی fi. هم میتواند خطرناک باشد
یک نکتهٔ مهم که بسیاری نمیدانند: پایان fi. بهخودیخود تضمین نیست. در سپتامبر ۲۰۱۶ ثبت دامنههای fi. برای همه آزاد شد، از جمله برای اشخاص و شرکتهای خارجی. بعد از آن در فنلاند فروشگاههای کلاهبرداری با دامنهٔ fi. هم دیده شد.
کلاهبرداری به نام MobilePay
به نام سرویس پرداخت محبوب MobilePay پیامهای جعلی فراوانی فرستاده شده است. در آنها ادعا میشود کاربر باید هویتش را تأیید کند.
در این پیامها از لوگوی واقعی MobilePay استفاده شده، ولی لینک «اطلاعات بیشتر» در انتهای پیام به اطلاعیهٔ MobilePay نمیرود؛ کسی که بازش کند سر از صفحهٔ صیادی کدهای بانکی درمیآورد. اگر آنجا کدها را وارد کند، پول حساب بانکیاش در خطر فوری است.
چرا الان باورپذیرتر است
چون MobilePay واقعاً در حال تغییر است: ظاهر اپ عوض شده و نام آیندهاش Vipps خواهد بود. کلاهبردار دقیقاً روی همین سوار میشود. دربارهٔ خود آن تغییر اینجا نوشتهایم: «خداحافظ MobilePay».
یادآوری: آن تغییر هیچ اقدامی از کاربر نمیخواهد. هر پیامی که بگوید باید حسابتان را «تأیید» یا «منتقل» کنید، کلاهبرداری است.
کلاهبرداری Kanta با فنلاندی افتضاح
پیام جعلی به نام سرویس سلامت Kanta درست نقطهٔ مقابل است: نگارشش از چند جهت خراب است، ولی متن باز هم خواندنی و قابلفهم میماند.
این زبان ناشیانه آدم را یاد کلاهبرداریهای سالها پیش میاندازد. ولی به آن نباید خندید، چون فنلاندی بد میتواند عمدی باشد: یکی از راههای دور زدن فیلترهای هرزنامهٔ ایمیل همین است.
گاهی هم اصلاً هدف، فریبدادن آدمهای سختفریب نیست. کلاهبرداری را به سمتی میفرستند که جواب میدهد. چنین پیامی در شلوغی و با خواندن سرسری هم میتواند موفق شود.
خارجیهایی که فنلاندی را خوب نمیدانند هم ممکن است راحتتر از دیگران در دام چنین کلاهبرداریهایی بیفتند.
این جمله مستقیماً دربارهٔ ماست
آن جملهٔ بالا در خود گزارش فنلاندی آمده و بیتعارف درست است. وقتی زبان متن برایتان بیگانه است، آن نشانههایی که یک فنلاندیزبان ناخودآگاه میبیند (غلط املایی، لحن غیررسمی، جملهٔ بدساخت) برای شما دیده نمیشود.
پس بهجای تکیه بر «درست بهنظر میرسد»، روی دو چیز تکیه کنید که زبانمستقلاند:
• هرگز از راه لینک وارد نشوید. آدرس را خودتان در مرورگر بنویسید یا از اپ رسمی استفاده کنید. این قاعده به زبان ربطی ندارد.
• به عدد نگاه کنید، نه به متن. در هر درخواست تأییدِ بانکی، مبلغ و گیرنده را بخوانید. اگر با کاری که همان لحظه دارید انجام میدهید نمیخواند، تأیید نکنید.
فهرست توصیههای مرکز امنیت سایبری
• به سرویس اینترنتی از راه موتور جستوجو یا لینکِ ایمیل و پیامک نروید.
• در ایمیل و پیامک دنبال جزئیات مشکوک بگردید: دامنهٔ بدنوشته، غلط املایی، تاریخ اشتباه. ولی فنلاندیِ خوب یا اطلاعات درست هم اصالت پیام را تضمین نمیکند.
• آدرس را خودتان در نوار مرورگر بنویسید و مطمئن شوید غلط ندارد، بعد در نشانها (kirjanmerkit) ذخیرهاش کنید تا دفعهٔ بعد تایپش نکنید.
• اگر پیشنهاد سرمایهگذاری یا وام «بیش از حد خوب» بهنظر میرسد، سراغش نروید.
• از حس عجله در پیشنهادها برحذر باشید و از آن پیشنهاد بگذرید.
• اگر ممکن است، بهجای نسخهٔ مرورگری از اپ رسمی استفاده کنید. بانکها و سرویس Suomi.fi چنین اپی دارند.
• برای احراز هویت بهجای کدهای بانک اینترنتی از گواهی موبایلی (mobiilivarmenne) استفاده کنید. این سرویس در جاهایی هزینه دارد.
• بهجای رمز تنها، ورود دومرحلهای را به کار ببرید، یا استفاده از کلیدهای رمزی را در نظر بگیرید.
• کدهایتان را پیش خودتان نگه دارید و در سایتی که از اصالتش مطمئن نیستید واردشان نکنید.
• پیوستهایی را که به نام بانک یا نهاد دیگری فرستاده شده باز نکنید؛ اصالتشان را با زنگ زدن به خدمات مشتریان همان نهاد بررسی کنید.
• اگر نهادی غیرمنتظره از شما خواست برنامهای روی دستگاهتان نصب کنید، نکنید. فقط از فروشگاه رسمی اپ دستگاهتان استفاده کنید.
• تراکنشی را که نمیشناسید و همان لحظه خودتان انجامش نمیدهید تأیید نکنید. درخواستهای تأیید را همیشه با دقت بخوانید، بهویژه مبلغی که منتقل میشود. اگر چیزی جور نیست، هیچ چیز را تأیید نکنید.
• عکس مدارک هویتیتان را برای ناشناس نفرستید.
• اگر چیزی میفروشید، پیش از تحویل کالا از رسیدن پول به حساب مطمئن شوید. راه دیگر، همان پول نقد قدیمی است.
اگر دیر فهمیدید
اگر گمان میکنید کدهای بانک اینترنتیتان به دست دیگری افتاده، بیدرنگ با زنگ زدن به بانک آنها را ببندید. شکایت به پلیس را بعد از آن انجام دهید. با همین ترتیب، شانس برگشتن پولتان بیشترین مقدار میشود.
قربانی کلاهبرداری شدن خجالت و پنهانکاری ندارد و همیشه باید برایش شکایت کیفری ثبت کرد.
به آشناهایتان هم هشدار بدهید، حتی اگر خودتان قربانی نشدهاید. اگر شده باشید، ممکن است به نام شما برای مخاطبان ایمیلتان پیام کلاهبرداری فرستاده شده باشد.
جعبههای «چرا این ترفند کار میکند»، «چرا الان باورپذیرتر است» و «این جمله مستقیماً دربارهٔ ماست» افزودهٔ ماست. فهرست توصیهها از خود مرکز امنیت سایبری است.
منبع: Ilta-Sanomat / Digitoday، گزارش توماس لینّاکه (Tuomas Linnake)، ۱۸ مهر ۱۴۰۵ (۱۰ اکتبر ۲۰۲۶).